On-premises por diseño
LiMon se ejecuta dentro de tu entorno. No hay plano de control SaaS, no se requiere telemetría y no existe ninguna llamada saliente obligatoria para validar la licencia.
Los flujos obligatorios son reducidos
El producto necesita acceso de usuario a la interfaz y conectividad interna hacia tus servidores de licencias existentes. El tráfico de base de datos permanece dentro del appliance.
Las integraciones quedan bajo tu control
AD/LDAP, SMTP, Slack, Teams y webhooks genéricos son opcionales. En entornos air-gapped pueden desactivarse o apuntar a relays internos.
Arquitectura De Un Vistazo
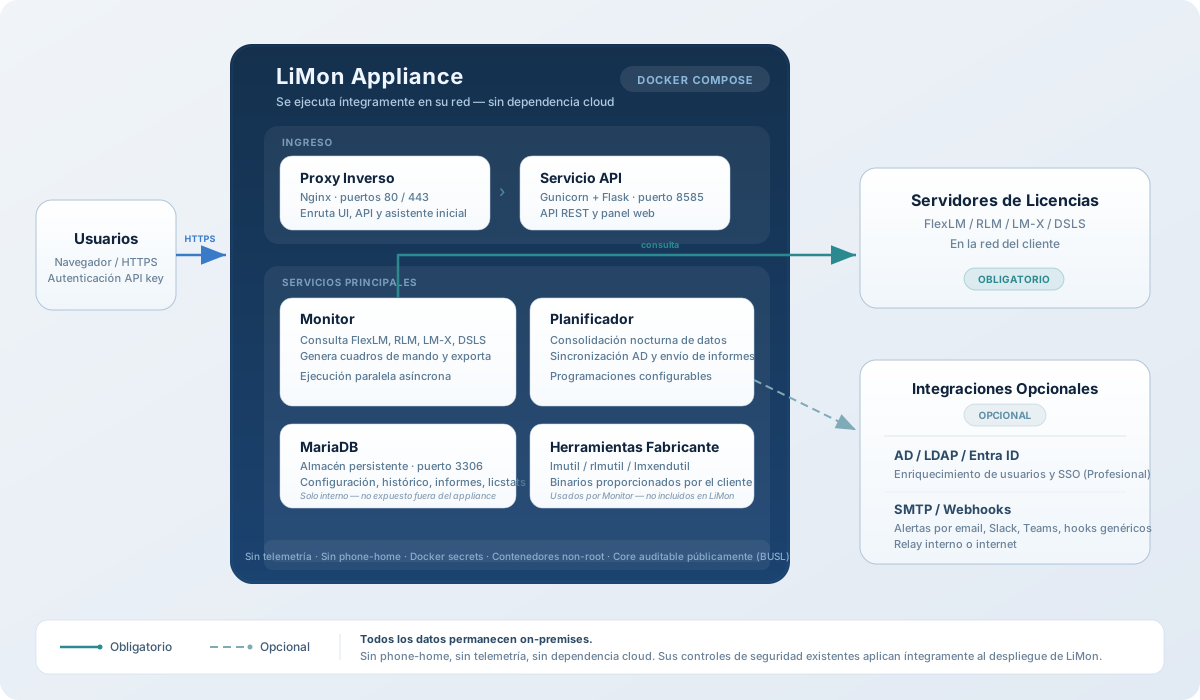
El diagrama muestra el appliance Docker. Los despliegues con paquetes nativos exponen los mismos servicios de aplicación en el puerto 8585 de Gunicorn en lugar de incluir nginx, y el cliente debe proporcionar el servidor de base de datos por separado.
Qué Vive Dentro De Tu Red
Web UI y API
En el appliance Docker, nginx termina HTTP/TLS y enruta /api/ y /setup/ hacia el servicio interno de Gunicorn. En los despliegues con paquetes, Gunicorn sirve la aplicación directamente en 8585.
Monitor, scheduler y base de datos
El monitor consulta servidores FlexLM, RLM, LM-X y DSLS, almacena el estado en MariaDB y ejecuta tareas programadas para consolidación, informes, notificaciones y sincronización opcional con directorio.
No es necesario sacar datos fuera de la red
La verificación de licencias es local. LiMon utiliza claves firmadas que se validan dentro del propio producto, por lo que la plataforma no necesita llamar a casa para activarse ni para seguir funcionando.
Quién Puede Usar LiMon
- La administración siempre está protegida. La interfaz y la API de administración exigen la clave de API de administración o un inicio de sesión de Administrador.
- El inicio de sesión para todo lo demás lo decides tú. Deja LiMon abierto en tu red, permite que todos consulten pero exige iniciar sesión para operar, o exígelo para todo.
- Las cuentas son de LiMon o de tu directorio. Las cuentas locales funcionan en ambas ediciones. Professional valida a los usuarios contra Active Directory, OpenLDAP, FreeIPA u otro directorio LDAP y asigna los roles según la pertenencia a grupos.
- Tres roles: Lector, Operador y Administrador. Bloquear una cuenta cierra sus sesiones al instante.
Flujos De Red Obligatorios Y Opcionales
| Origen | Destino | Puertos / Protocolo | Obligatorio | Propósito |
|---|---|---|---|---|
| Navegador del usuario | Interfaz de LiMon | 80/443 en Docker, o 8585 en modo paquete |
Sí | Acceder al dashboard, al asistente de configuración, a la interfaz de administración y a las vistas apoyadas por la API. |
| Proxy de LiMon | API de LiMon | 8585 interno |
Solo Docker | Enrutar /api/ y /setup/ hacia el servicio Gunicorn. |
| Servicios de LiMon | MariaDB | 3306 interno |
Sí | Persistir configuración, histórico de uso, sesiones, metadatos de informes y estado de licencia. |
| Monitor de LiMon | Servidores de licencias | Los puertos ya definidos por cada fabricante | Sí | Consultar servidores FlexLM, RLM, LM-X y DSLS ya presentes en tu entorno. |
| API y scheduler de LiMon | AD / LDAP | 636 para LDAPS, o 389 con StartTLS |
Opcional | Iniciar sesión con roles por grupo y enriquecer usuarios con metadatos de directorio como departamento, puesto o estado laboral. |
| LiMon | Relay SMTP | Definido por tu organización | Opcional | Enviar notificaciones, avisos a usuarios de licencias y entregas programadas de informes. |
| LiMon | Slack / Teams / relay de webhook | HTTPS definido por tu organización o endpoint interno | Opcional | Entregar notificaciones operativas en despliegues Professional. |
| Tu servidor de monitorización | Interfaz de LiMon | 80/443 en Docker, o 8585 en modo paquete |
Opcional | Comprobaciones Nagios/Icinga de cada tarea en segundo plano (consultas, sincronización de directorio, informes, envío de emails). No se instala nada en el servidor de LiMon. |
Para LiMon, los puertos por defecto relevantes son 80/443, 8585 e interno 3306. Los puertos de los servidores de licencias no los impone LiMon; son los que ya utiliza tu entorno FlexLM, RLM, LM-X o DSLS.
Opciones De Despliegue
Appliance Docker
- Seis contenedores: proxy, API, monitor, scheduler, worker de informes (generación de PDF) y MariaDB.
- nginx gestiona HTTP/TLS y mantiene la base de datos dentro del perímetro interno del appliance.
- Encaja bien cuando quieres el despliegue empaquetado más completo con el menor número posible de piezas a ensamblar.
Paquete nativo
- Los paquetes DEB y RPM exponen la aplicación directamente en el puerto
8585de Gunicorn. - El paquete no incluye proxy inverso; puedes exponer Gunicorn directamente o poner delante tu propio nginx, Apache o ingress corporativo.
- Encaja bien cuando quieres que LiMon use tus estándares existentes de base de datos, proxy inverso o ingress.
Cada versión incluye su SBOM
Cada versión de LiMon incluye un inventario de componentes de software (SBOM) en formatos CycloneDX y SPDX. Tu equipo de seguridad puede cargarlo en sus escáneres de vulnerabilidades y herramientas de cumplimiento de licencias — totalmente offline, en línea con la operación air-gapped — y responder cuestionarios de seguridad de proveedores sin depender de nosotros. Además, anticipa la dirección de requisitos europeos como NIS2 y el Reglamento de Ciberresiliencia (CRA).
Notas De Seguridad Relevantes En La Evaluación
- LiMon no distribuye utilidades de licenciamiento de terceros. El cliente aporta los binarios necesarios para hablar con sus propios gestores de licencias.
- Servicios opcionales como SMTP, LDAP y webhooks pueden desactivarse sin afectar a la monitorización principal.
- En Docker, el proxy genera por defecto un certificado autofirmado; el cliente puede sustituirlo por su propia cadena de certificados.
- La interfaz de administración está separada del sitio principal. Esta página describe el perímetro del producto, no la arquitectura del sitio web.